13. évf.: vizsgaremek védése szóban
13. évf.: vizsgaremek védése szóban
A vizsgaremek védésekor a vizsgabizottság kérdéseket tesz fel, hogy megbizonyosodjon a témában való jártasságodról. A teljesség igénye nélkül, de a legvalószínűbb kérdések, amiket egy "szakmabeli" feltesz majd a következők diák szerint:
Kérdés 1
Mi volt a vizsgaremek célja?
Helyes válasz:
A cél egy több telephelyből álló, működő hálózati infrastruktúra megtervezése és megvalósítása volt. A projektben a hálózati eszközök konfigurációját, a különböző telephelyek összekapcsolását, a szervereket, a vezeték nélküli hálózatot és a hálózat biztonságát is meg kellett valósítani.
Kérdés 2
Milyen környezetben készült a hálózat?
Helyes válasz:
A hálózat több épületből és telephelyből áll, például az Oktatási Központból, a Kollégium B épületéből, a Kollégium és könyvtár területéből, valamint az ebédlőből. Ezeket hálózati eszközök segítségével kapcsoltuk össze.
Vagy a másik fajta vizsgaremekbe, Korház, vagy étterem, stb.
Kérdés 3
Milyen fő hálózati technológiákat alkalmaztak a projektben?
Helyes válasz:
Többek között OSPF-et, GRE tunnelt, NAT-ot, STP-t, VLAN-okat és vezeték nélküli hálózatot alkalmaztunk. A hálózatban tűzfal és Windows, illetve Linux szerver is szerepel.
Kérdés 4
Miért volt szükség több különböző technológiára?
Helyes válasz:
Azért, mert különböző problémákat kellett megoldani. Az OSPF a dinamikus útvonalválasztást biztosítja, a GRE a távoli hálózatok összekapcsolására szolgál, a NAT az IP-címfordításban vesz részt, az STP a hálózati hurkok ellen véd, a VLAN pedig logikailag szegmentálja a hálózatot.
Kérdés 5
Melyik részt készítette Ön a projektben?
a saját tényleges feladatát kell mondani:
A PPT végén például szerepel:
„Rendszergazdaként az volt a feladatom, hogy a hálózat működését teszteljem.”
Ha Alex csoportja akkor:
Helyes válasz:
Rendszergazdaként a hálózat működésének tesztelése volt a feladatom. Ellenőriztem, hogy az eszközök megfelelően kommunikálnak-e egymással, illetve hogy a konfigurációk megfelelnek-e a tervezett hálózati felépítésnek.
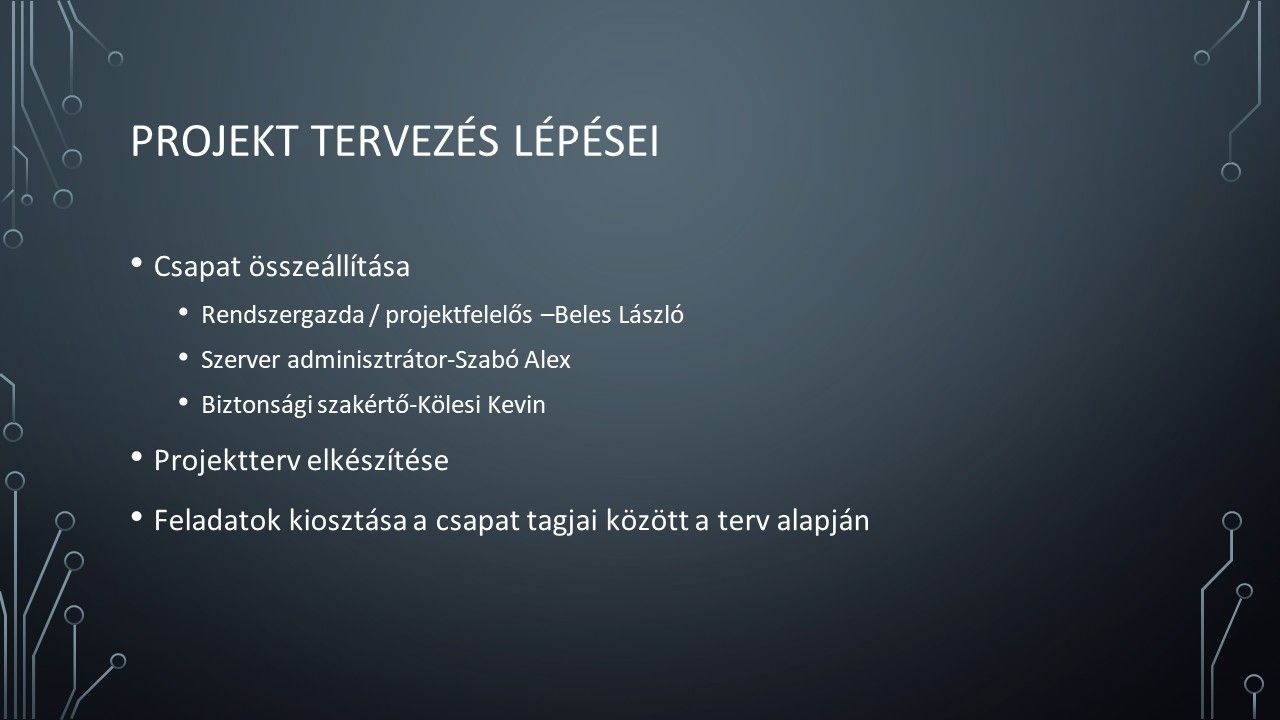
A dián szerepel a csapat összeállítása, a három szerepkör, majd a projektterv elkészítése és a feladatok kiosztása.
Kérdés 1
Miért volt szükség a feladatok felosztására?
Helyes válasz:
Azért, hogy a projekt munkafolyamatai egyértelműen elkülönüljenek, és minden csapattagnak legyen saját felelősségi területe. Így párhuzamosan lehetett dolgozni a hálózaton, a szervereken és a biztonsági megoldásokon.
Kérdés 2
Milyen szerepkörök voltak a projektben?
Helyes válasz:
Rendszergazda vagy projektfelelős, szerveradminisztrátor és biztonsági szakértő.
Kérdés 3
Mit jelentett a projektfelelős feladata?
Helyes válasz:
A projekt munkájának koordinálását, a hálózati feladatok összefogását és annak ellenőrzését, hogy a projektterv alapján haladjon a megvalósítás.
Kérdés 4
Miért fontos egy hálózati projekt előtt projekttervet készíteni?
Helyes válasz:
Mert előre meghatározza a feladatokat, azok sorrendjét, a felelősöket és a határidőket. Így könnyebb követni a projekt előrehaladását, és kisebb az esélye annak, hogy egy fontos feladat kimarad.
Kérdés 5
Mi történhet, ha nincs megfelelően elkészített projektterv?
Helyes válasz:
A feladatok összecsúszhatnak, nem lesz egyértelmű, hogy ki miért felelős, illetve egyes konfigurációkat vagy dokumentációs feladatokat el lehet felejteni.
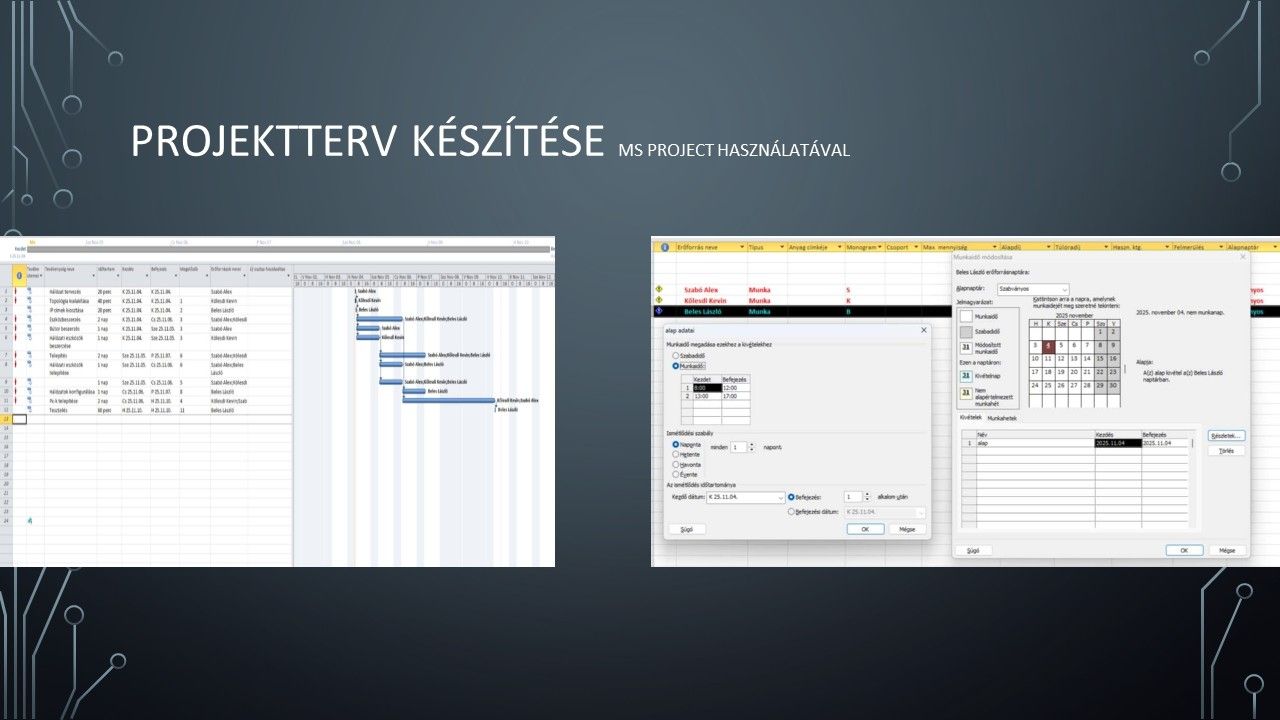
DIA – PROJEKTTERV KÉSZÍTÉSE MS PROJECT HASZNÁLATÁVAL
Kérdés 1
Mire használták az MS Projectet?
Helyes válasz:
A projekt feladatainak megtervezésére és ütemezésére. Segítségével meg lehetett adni a feladatokat, azok időtartamát, sorrendjét és a hozzájuk tartozó határidőket.
Kérdés 2
Miért előnyös grafikusan ábrázolni a projekt ütemezését?
Helyes válasz:
Könnyebben áttekinthető, hogy egy adott időpontban milyen feladatok vannak folyamatban, melyek egymásra épülnek, és hogyan halad a projekt.
Kérdés 3
Mi az a Gantt-diagram?
Helyes válasz:
A projekt feladatainak időbeli ábrázolása. A feladatokat vízszintes sávok jelölik, amelyek megmutatják a kezdési időt, a befejezést és a feladat időtartamát.
Kérdés 4
Miért kell figyelembe venni a feladatok függőségét?
Helyes válasz:
Mert bizonyos feladatokat csak egy korábbi feladat befejezése után lehet elkezdeni. Például a hálózati konfigurációt célszerű a topológia és az IP-címzés megtervezése után elvégezni.
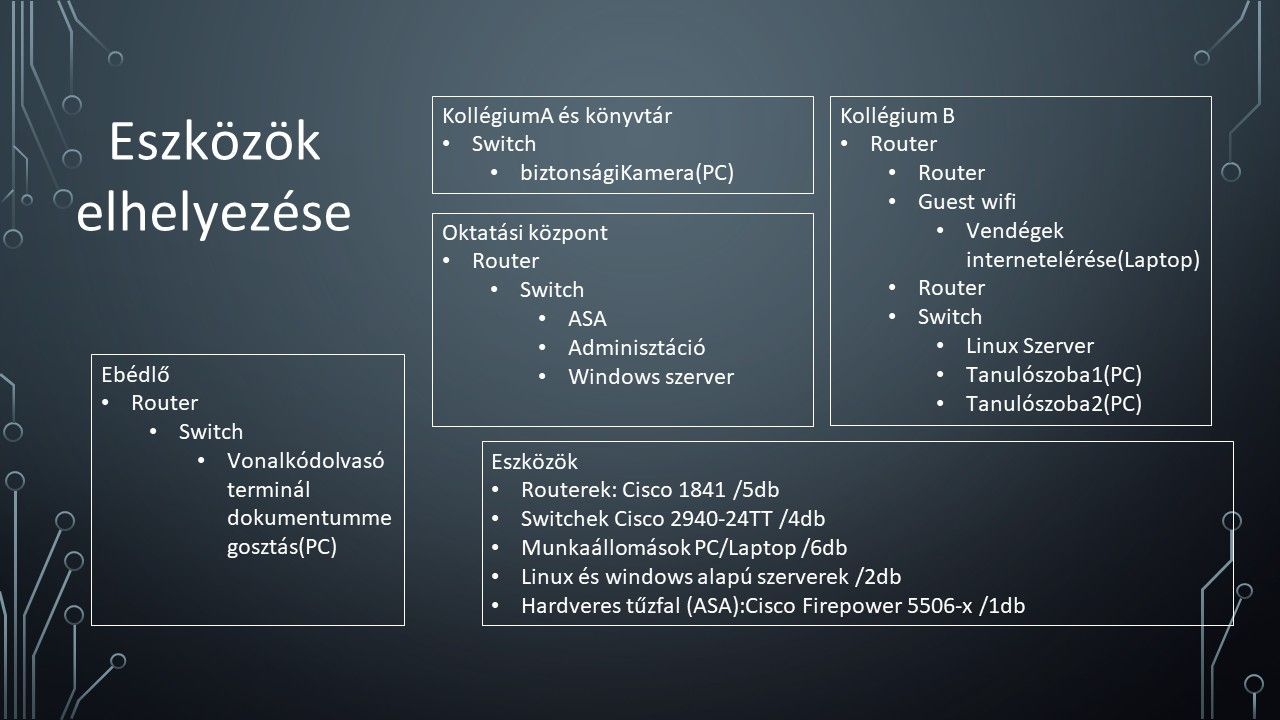
A dia az egyes helyszíneket mutatja be: elosztó, Kollégium B, ebédlő, Kollégium A és könyvtár.
Kérdés 1
Mi az elosztó szerepe a hálózatban?
Helyes válasz:
Az elosztó a hálózat központi routereként működik. Ide érkezik az internetkapcsolat, és ezen keresztül történik a GRE tunnel kapcsolata is.
Kérdés 2
Mi található a Kollégium B épületben?
Helyes válasz:
Vendég WiFi, Linux szerver és tanulószoba található itt.
Kérdés 3
Mi található a Kollégium A és könyvtár területén?
Helyes válasz:
A biztonsági kamerák vezérléséhez kapcsolódó eszköz található itt.
Kérdés 4
Mi található az Oktatási Központban?
Helyes válasz:
Router, switch, ASA tűzfal, Windows szerver és adminisztrációs munkaállomás található itt.
Kérdés 5
Miért nem egyetlen központi hálózatként kezelték az egész rendszert?
Helyes válasz:
Mert a különböző épületeknek és felhasználási területeknek eltérő hálózati és biztonsági igényeik vannak. A telephelyek elkülönítése és összekapcsolása így jobban kezelhető és biztonságosabb.
ESZKÖZÖK
A dián többek között Cisco 1841 routerek, Cisco 2940-24TT switchek, munkaállomások, Windows/Linux szerverek és Cisco Firepower 5506-X ASA szerepelnek.
Kérdés 1
Milyen routert használtak?
Helyes válasz:
Cisco 1841 routereket.
Kérdés 2
Milyen switcheket használtak?
Helyes válasz:
Cisco 2940-24TT switcheket, illetve a Kollégium és könyvtár résznél Cisco 2960-as switch is szerepel.
Kérdés 3
Milyen tűzfalat alkalmaztak?
Helyes válasz:
Cisco Firepower 5506-X hardveres tűzfalat, vagyis ASA alapú biztonsági eszközt.
Kérdés 4
Miért van szükség külön tűzfalra, ha a routereken is lehet ACL-t használni?
Helyes válasz:
A router ACL-jei alapvető forgalomszűrésre alkalmasak, míg egy dedikált tűzfal fejlettebb biztonsági és forgalomszabályozási feladatokat tud ellátni. Ebben a projektben az ASA védi a kritikus központi rendszereket.
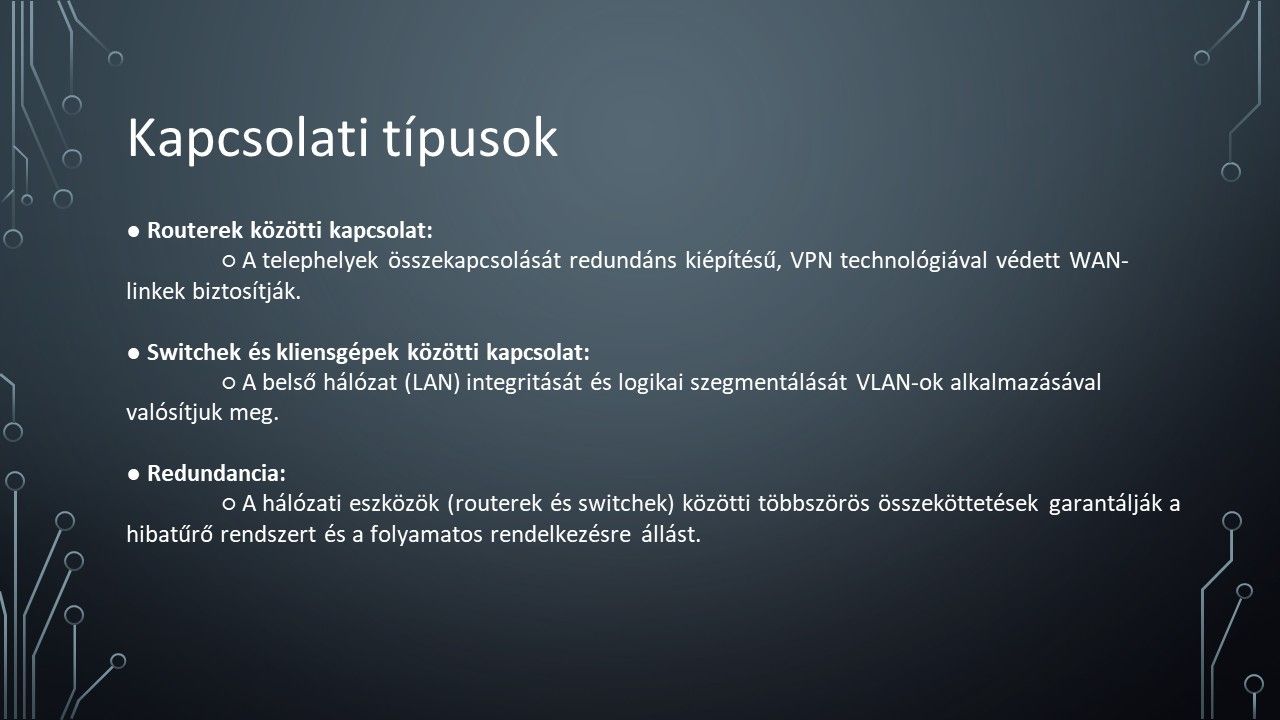
KAPCSOLATI TÍPUSOK
A routerek közötti kapcsolat redundáns WAN-kapcsolatokkal és VPN-technológiával, a belső hálózat pedig VLAN-okkal valósul meg. A többszörös összeköttetések a hibatűrést szolgálják.
Kérdés 1
Miért van szükség WAN-kapcsolatra?
Helyes válasz:
Azért, hogy a különböző telephelyeken található hálózatok kommunikálni tudjanak egymással.
Kérdés 2
Mi az a VLAN?
Helyes válasz:
A VLAN egy logikai hálózati szegmentáció. Segítségével ugyanazon fizikai switchen több, egymástól logikailag elkülönített hálózatot hozhatunk létre.
Kérdés 3
Miért jó a redundáns kapcsolat?
Helyes válasz:
Ha egy kapcsolat meghibásodik, egy másik útvonalon továbbra is biztosítható lehet a kommunikáció. Ez növeli a hálózat rendelkezésre állását.
Kérdés 4
Mi történhet redundáns kapcsolatok esetén, ha nincs STP?
Helyes válasz:
Ethernet hálózatban hurkok alakulhatnak ki, amelyek broadcast stormot és MAC-tábla-instabilitást okozhatnak. Az STP feladata, hogy a redundáns kapcsolatok közül bizonyosakat blokkoljon, és így megszüntesse a hurkot.
szórási vihar keletkezne, ezért van feszített fa protokoll alkalmazva.
Kérdés 1
Miért kell dokumentálni egy hálózatot?
Helyes válasz:
Azért, hogy később is visszakövethető legyen a hálózat felépítése, az IP-címzés, az eszközök konfigurációja és a kapcsolatok. Ez a hibakeresést és a későbbi módosításokat is megkönnyíti.
Vagy ha elüt a villamos, akkor más is pontosan reprodukálni tudja ;-)
Kérdés 2
Mi a különbség a fizikai és a logikai topológia között?
Helyes válasz:
A fizikai topológia azt mutatja meg, hogy az eszközök fizikailag hogyan helyezkednek el és hogyan vannak összekötve. A logikai topológia pedig a hálózati kommunikációt, például az IP-címzést, VLAN-okat és útvonalakat mutatja.
Kérdés 3
Milyen fájlban készült a logikai topológia?
Helyes válasz:
Cisco Packet Tracer projektként, a vizsgaremekcampusv2.pkt fájlban.
Kérdés 4
Mire szolgált a porttáblázat?
Helyes válasz:
Az eszközök és portok áttekintésére, illetve annak dokumentálására, hogy melyik eszköz melyik porton keresztül kapcsolódik a hálózathoz.
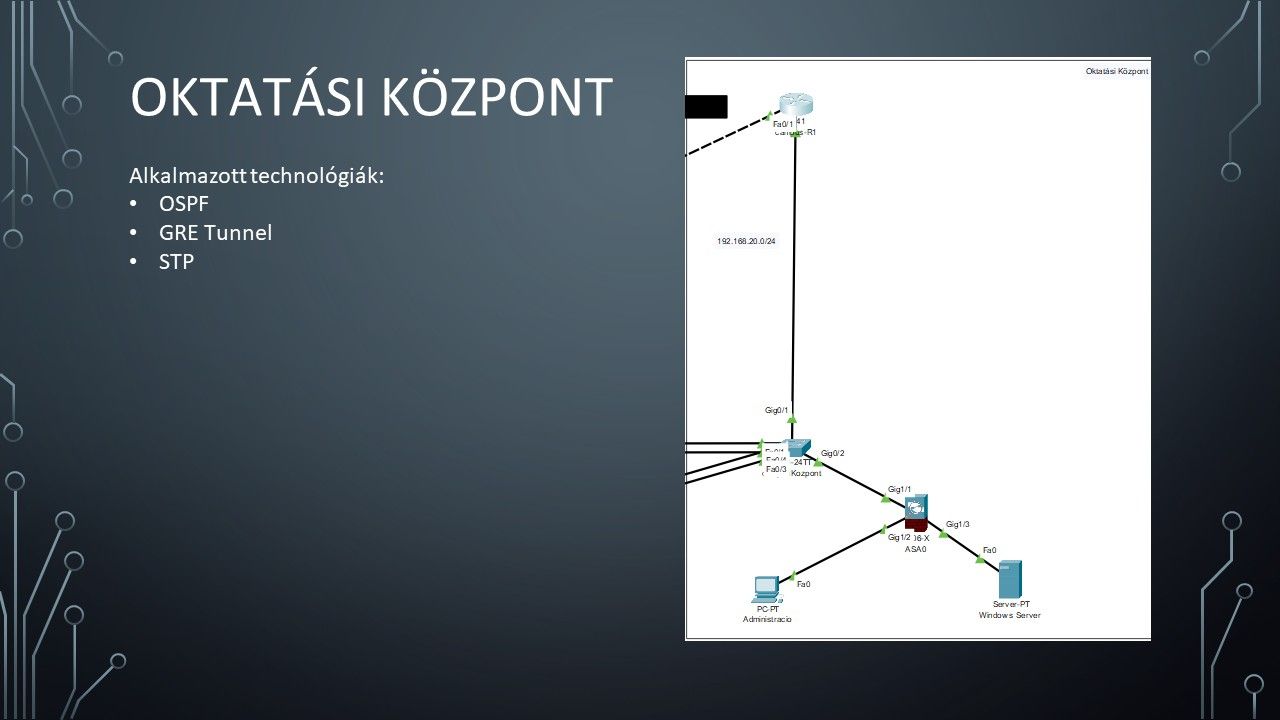
Ezen a részen már az Oktatási Központ hálózatát kezdik bemutatni. A projektben itt OSPF, GRE Tunnel és STP szerepel.
1. kérdés
Milyen hálózati technológiákat alkalmaztak az Oktatási Központban?
Helyes válasz:
OSPF-et, GRE tunnelt és STP-t alkalmaztunk. Az OSPF a dinamikus útvonalválasztást biztosítja, a GRE tunnel a távoli hálózatok összekapcsolását szolgálja, az STP pedig a hálózati hurkok kialakulását akadályozza meg.
2. kérdés
Miért alkalmaztak OSPF-et?
Helyes válasz:
Azért, hogy a routerek dinamikusan tudják meghatározni a hálózati útvonalakat. Ha egy útvonal megváltozik vagy kiesik, az OSPF képes új útvonalat választani.
Vizsgáztatói visszakérdezés lehet:
Miért nem statikus routingot használtak?
Válasz:
Több telephely és több hálózati útvonal esetén a statikus útvonalak manuális kezelése nehezebb lenne. Az OSPF automatikusan képes az útvonalak felderítésére és a változások követésére.
3. kérdés
Mi az a GRE tunnel?
Helyes válasz:
A GRE, vagyis Generic Routing Encapsulation egy tunneling technológia, amely lehetővé teszi, hogy hálózati csomagokat egy másik IP-hálózaton keresztül egy logikai alagútban továbbítsunk.
Ha megkérdezik:
A GRE önmagában titkosítja a forgalmat?
Helyes válasz:
Nem. A GRE önmagában nem biztosít titkosítást. Ha titkosított kommunikációra van szükség, akkor például IPsec-kel lehet kiegészíteni.
Ez fontos pont. Ezt sok tanuló összekeveri, aztán a vizsgabizottság örömmel felfedezi. Az emberiség egyik kedvenc időtöltése a definíciók összekeverése.
4. kérdés
Miért van szükség STP-re?
Helyes válasz:
Az STP a Layer 2 hálózatban kialakuló hurkok ellen véd. Ha több párhuzamos kapcsolat van a switchek között, az STP bizonyos portokat blokkolt állapotba helyez, így megszünteti a hurkot, miközben a tartalék kapcsolat megmarad.
5. kérdés
Mi történne STP nélkül egy hurkos Ethernet-hálózatban?
Helyes válasz:
A broadcast keretek folyamatosan körbejárhatnának a hálózatban. Ez broadcast stormot (szórási vihar) okozhatna, valamint a switch-ek MAC-cím táblája is instabillá válhatna.
6. kérdés
Milyen szerepe van ebben a hálózatban a redundanciának?
Helyes válasz:
A redundancia azt jelenti, hogy egy hálózati kapcsolat kiesése esetén rendelkezésre állhat egy másik útvonal. Ez növeli a hálózat rendelkezésre állását és hibatűrését.
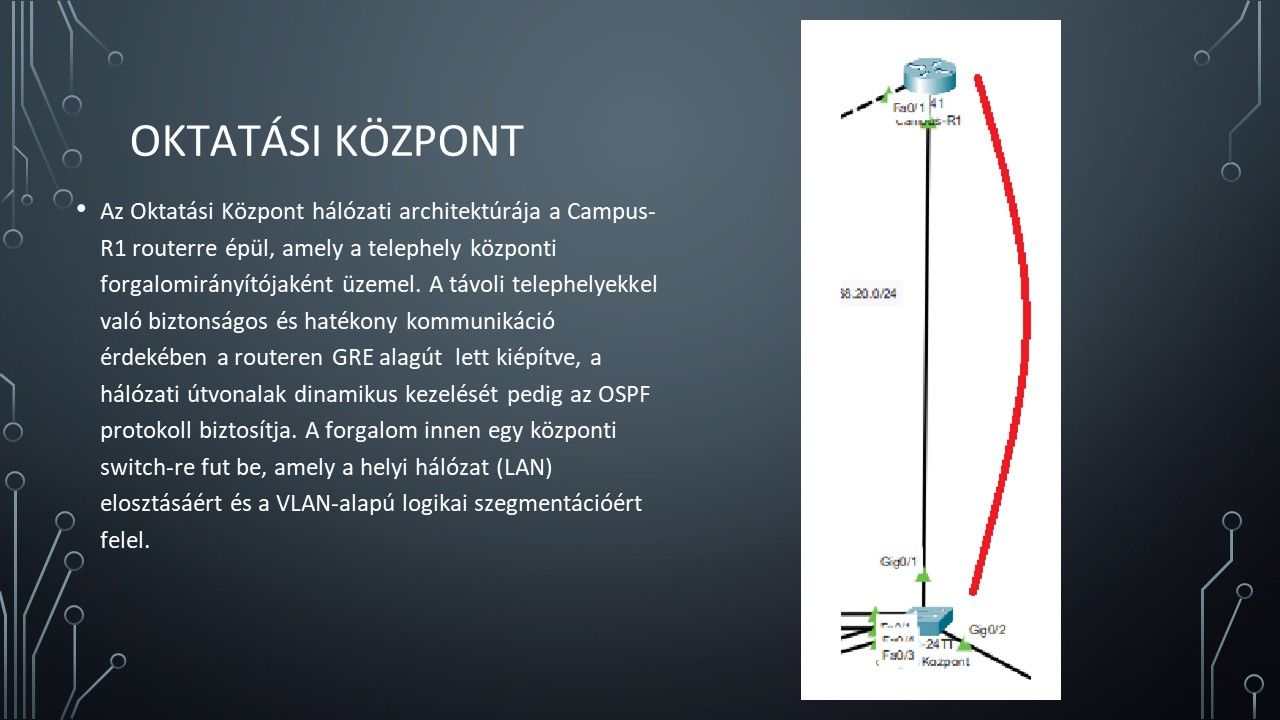
10. DIA – OKTATÁSI KÖZPONT HÁLÓZATI ARCHITEKTÚRÁJA
A dokumentáció szerint a Campus-R1 a központi router, amelyen GRE tunnel működik, az útvonalválasztást OSPF végzi, a központi switch pedig a LAN és a VLAN-ok kezelésében vesz részt.
1. kérdés
Mi a Campus-R1 feladata?
Helyes válasz:
A Campus-R1 az Oktatási Központ központi forgalomirányítója. A távoli telephelyekkel való kommunikációban a GRE tunnel vesz részt, az útvonalválasztást pedig OSPF biztosítja.
2. kérdés
Miért router végzi az útválasztást, és miért nem a switch?
Helyes válasz:
A router különböző IP-hálózatok között továbbítja a csomagokat. A switch elsősorban a helyi, Layer 2 hálózati kommunikációt biztosítja, és VLAN-ok segítségével logikailag szegmentálja a hálózatot.
3. kérdés
Mi a switch feladata ebben a hálózatban?
Helyes válasz:
A helyi hálózat eszközeit kapcsolja össze, és a VLAN-ok segítségével logikailag elkülöníti a különböző hálózati szegmenseket.
4. kérdés
Miért használnak VLAN-okat?
Helyes válasz:
A VLAN-okkal egy fizikai hálózaton belül több logikai hálózatot lehet létrehozni. Ez javítja a hálózat átláthatóságát, csökkenti a broadcast tartományok méretét, és biztonsági szempontból is előnyös lehet.
5. kérdés
Ha két különböző VLAN-ban lévő számítógép kommunikálni akar, mi szükséges?
Helyes válasz:
Layer 3-as útválasztás szükséges a VLAN-ok között. Ezt például router vagy Layer 3 switch végezheti.
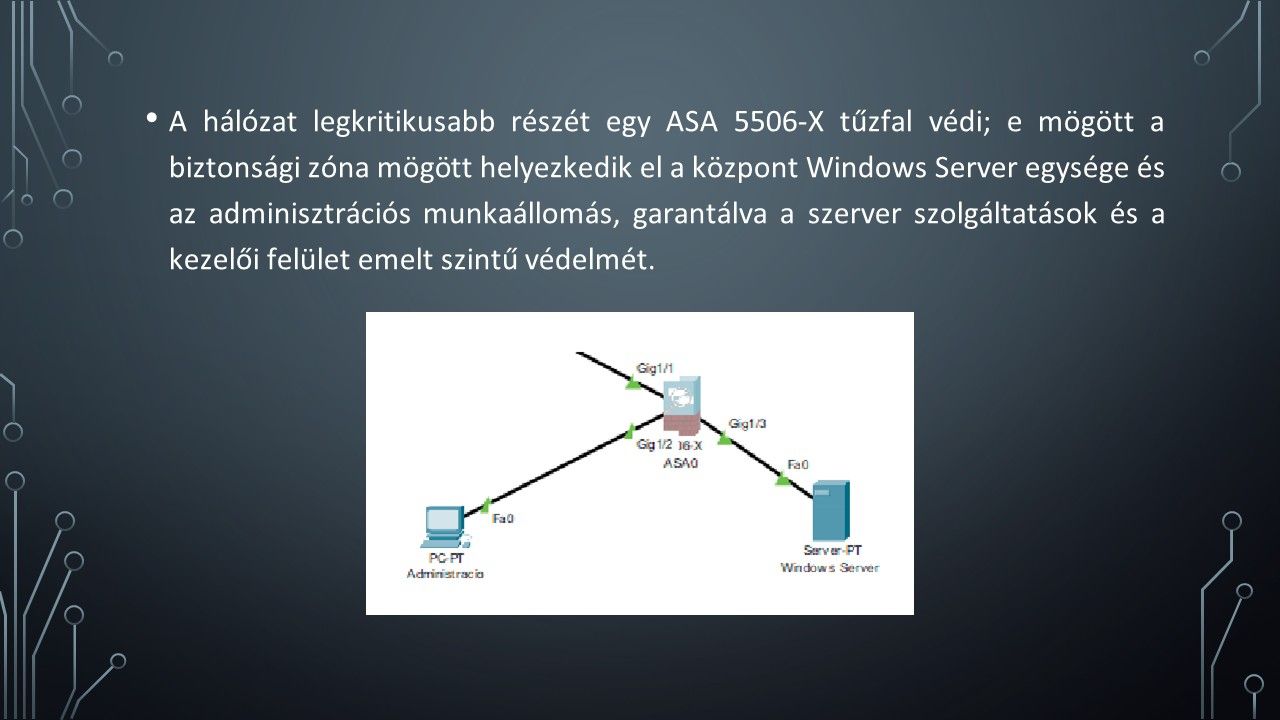
11. DIA – ASA / BIZTONSÁGI RÉSZ
A projektben az Oktatási Központ kritikus részét ASA 5506-X tűzfal védi, mögötte helyezkedik el a Windows Server és az adminisztrációs munkaállomás.
1. kérdés
Mi az ASA feladata?
Helyes válasz:
A hálózati forgalom biztonsági ellenőrzése és szűrése. A tűzfal szabályok alapján engedélyezhet vagy tilthat bizonyos kapcsolatokat.
2. kérdés
Miért helyezték a Windows Servert a tűzfal mögé?
Helyes válasz:
Azért, hogy a szerver ne legyen közvetlenül kitéve a nem megbízható hálózatokból érkező forgalomnak. A tűzfal szabályozza, hogy milyen forgalom érheti el a szervert.
3. kérdés
Mi a különbség a router ACL-je és a tűzfal között?
Helyes válasz:
Az ACL alapvetően forgalomszűrési szabályokat tartalmaz, például forrás- és cél-IP vagy protokoll alapján. A dedikált tűzfal ennél összetettebb biztonsági funkciókat és biztonsági zónák közötti forgalomszabályozást is biztosíthat.
4. kérdés
Mi történik, ha a tűzfal egy kapcsolatot tiltó szabályt talál?
Helyes válasz:
A tűzfal elutasítja vagy eldobja a forgalmat a konfigurált szabály alapján.
5. kérdés
Miért fontos, hogy ne legyen minden belső szolgáltatás közvetlenül elérhető kívülről?
Helyes válasz:
Mert így csökkenthető a támadási felület. Csak azoknak a szolgáltatásoknak kell kívülről elérhetőnek lenniük, amelyekre ténylegesen szükség van.
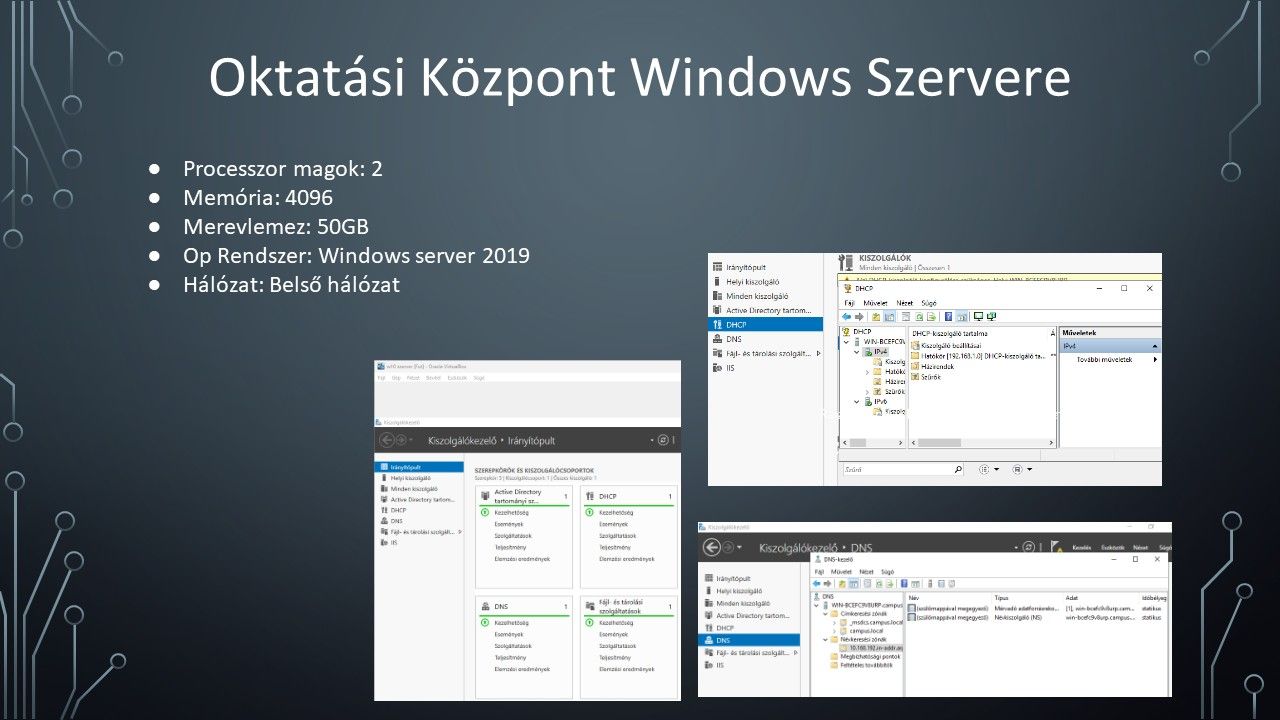
12. DIA – WINDOWS SERVER
A PPT szerint a Windows szerver Windows Server 2019, 2 processzormaggal, 4096 MB memóriával és 50 GB háttértárral működik, belső hálózati kapcsolattal.
1. kérdés
Milyen operációs rendszer fut a szerveren?
Helyes válasz:
Windows Server 2019.
2. kérdés
Miért van szükség szerverre egy ilyen hálózatban?
Helyes válasz:
A szerver központi hálózati és informatikai szolgáltatásokat biztosíthat a kliensek számára. Például Active Directory, DNS, DHCP vagy fájl- és egyéb hálózati szolgáltatások működtetésére használható.
3. kérdés
Mi az Active Directory?
Helyes válasz:
A Windows Server címtárszolgáltatása, amely lehetővé teszi a felhasználók, számítógépek és egyéb hálózati erőforrások központi kezelését.
4. kérdés
Miért előnyös a központi felhasználókezelés?
Helyes válasz:
Mert a felhasználók és jogosultságaik központilag kezelhetők. Nem kell minden számítógépen külön létrehozni és karbantartani ugyanazokat a felhasználói fiókokat.
5. kérdés
Mi a DNS feladata?
Helyes válasz:
A neveket IP-címekhez rendeli, illetve lehetővé teszi a név alapú hálózati elérést. Például egy szerver nevét nem kell feltétlenül IP-cím alapján megjegyezni.
6. kérdés
Mi a DHCP feladata?
Helyes válasz:
Automatikusan IP-konfigurációt biztosít a klienseknek, például IP-címet, alhálózati maszkot, alapértelmezett átjárót és DNS-szervert.
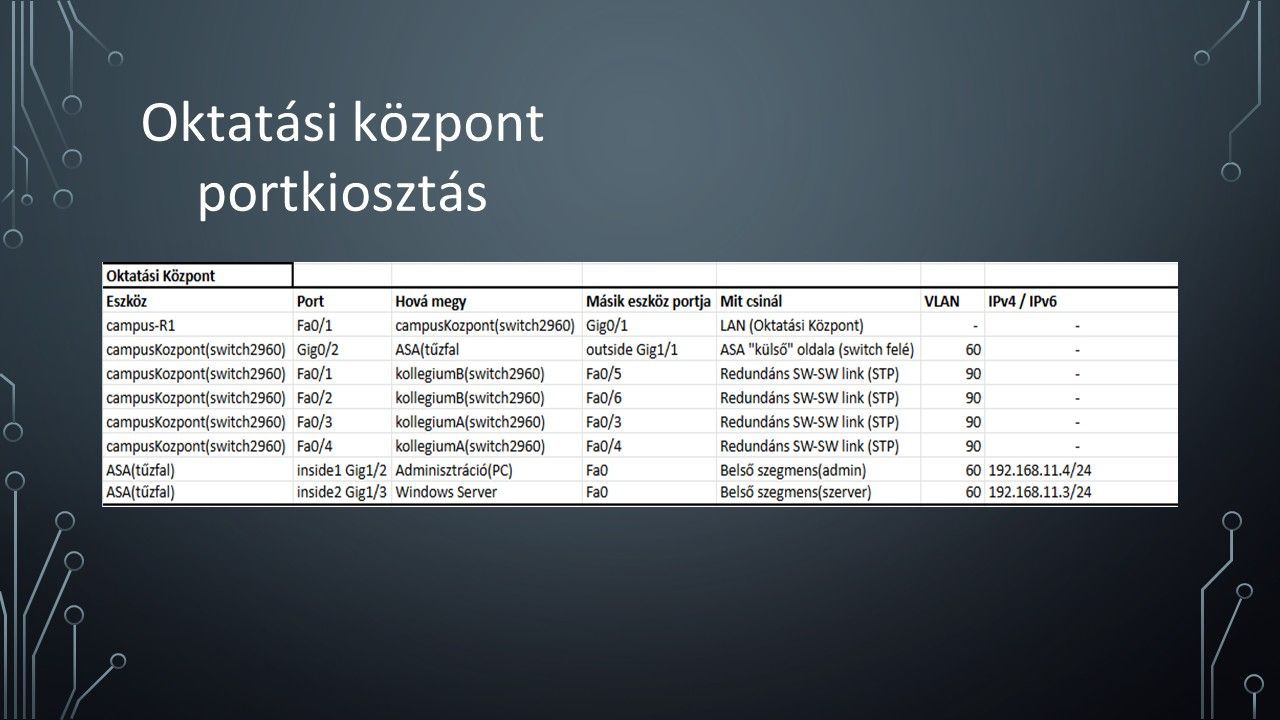
13. DIA – OKTATÁSI KÖZPONT PORTKIOSZTÁS
Itt már könnyen jöhetnek a konkrét portokra vonatkozó kérdések, tehát nem elég azt mondani, hogy „a switch összeköti az eszközöket”.
1. kérdés
Miért fontos a portkiosztás dokumentálása?
Helyes válasz:
Mert pontosan megmutatja, hogy az egyes eszközök melyik switchportra csatlakoznak. Ez megkönnyíti a konfigurációt, a hibakeresést és a későbbi karbantartást.
2. kérdés
Mi a különbség az access és a trunk port között?
Helyes válasz:
Az access port általában egy VLAN forgalmát továbbítja egy végberendezés felé. A trunk port több VLAN forgalmát képes továbbítani két hálózati eszköz, például két switch között.
3. kérdés
Mikor használunk trunk kapcsolatot?
Helyes válasz:
Például akkor, amikor több VLAN forgalmát kell egyetlen fizikai kapcsolaton keresztül továbbítani két switch vagy egy switch és egy router között.
4. kérdés
Miért nem lehet minden végberendezés portja trunk?
Helyes válasz:
A végberendezések többsége egy adott VLAN-hoz tartozik, ezért számukra access portot használunk. A trunk több VLAN forgalmának továbbítására szolgál hálózati eszközök között.
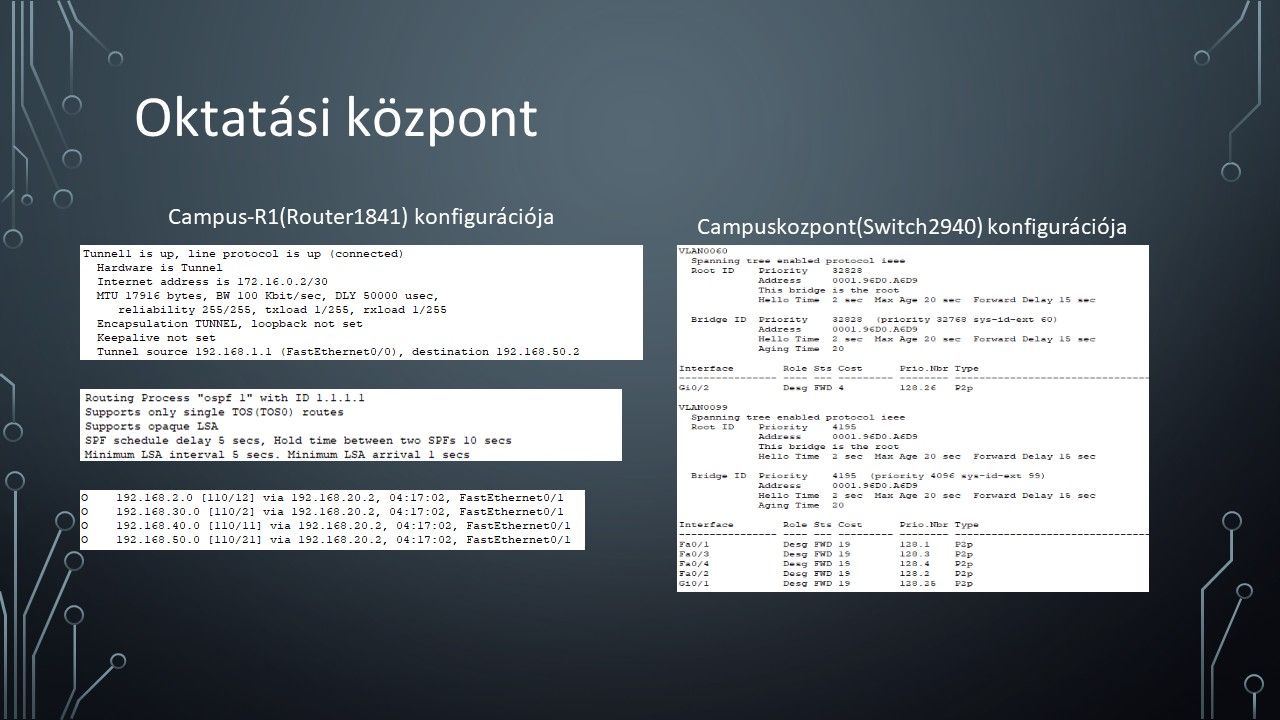
14. DIA – CAMPUS-R1 KONFIGURÁCIÓJA
Itt kezdődik az a rész, ahol már parancsszintű kérdések is teljesen reálisak. A dokumentáció szerint a Campus-R1 router konfigurációját mutatja be.
1. kérdés
Mire szolgál az ip route parancs?
Helyes válasz:
Statikus útvonal létrehozására szolgál. Megadjuk vele, hogy egy adott célhálózat eléréséhez milyen következő ugrást vagy kimeneti interfészt használjon a router.
2. kérdés
Hogyan ellenőrizné, hogy működik-e az útválasztás?
Helyes válasz:
Például a
show ip routeparanccsal ellenőrizném a routing táblát, illetve pinggel vagy traceroute-tal tesztelném a célhálózat elérését.
3. kérdés
Mivel ellenőrizné, hogy a router interfészei működnek-e?
Helyes válasz:
A
show ip interface briefparanccsal. Ez megmutatja az interfészek IP-címét és az állapotukat.
4. kérdés
Mi a különbség a show running-config és a show startup-config között?
Helyes válasz:
A
running-configaz aktuálisan memóriában futó konfigurációt mutatja. Astartup-configaz NVRAM-ban tárolt, újraindítás után betöltendő konfiguráció.
5. kérdés
Mit kell tenni, hogy a futó konfiguráció újraindítás után is megmaradjon?
Helyes válasz:
El kell menteni a running-configot startup-configként, például: copy running-config startup-config
A 9–14. diák legfontosabb „védési szavai”
Ezt a blokkot érdemes megtanulni, mert ezekből fognak továbbkérdezni:
OSPF
Dinamikus útvonalválasztó protokoll.
GRE
Logikai alagút hálózatok között, önmagában nem titkosít.
STP
Layer 2 hurkok ellen véd.
VLAN
Logikai hálózati szegmentáció.
Trunk
Több VLAN forgalmának továbbítása egy kapcsolaton.
Access
Egy VLAN-hoz tartozó végponti kapcsolat.
ASA
Tűzfal, amely szabályok alapján szűri a hálózati forgalmat.
DHCP
Automatikus IP-konfiguráció.
DNS
Névfeloldás.
Active Directory
Központi Windows címtár- és felhasználókezelés.
show ip route
Routing tábla ellenőrzése.
show ip interface brief
Interfészek és állapotuk gyors ellenőrzése.
copy running-config startup-config
Konfiguráció mentése újraindítás utáni megőrzéshez.
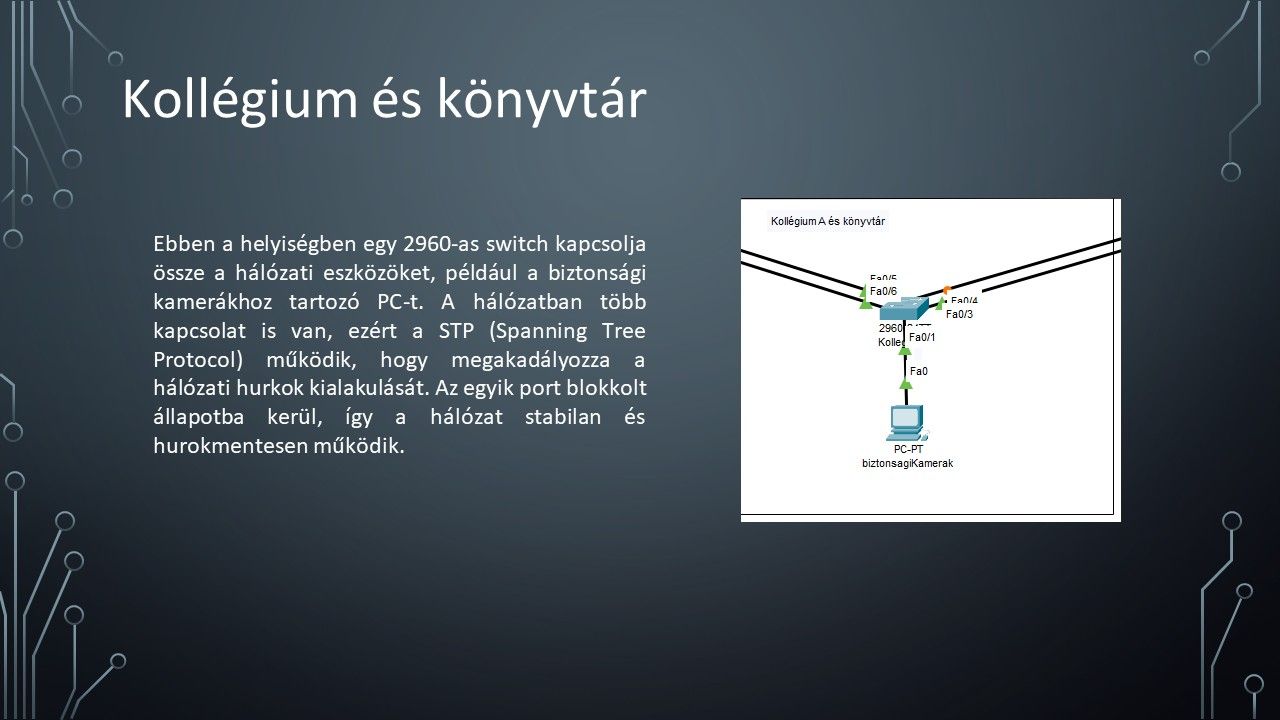
CAMPUSKÖZPONT SWITCH KONFIGURÁCIÓJA
Ez még az Oktatási Központ switchének konfigurációjához kapcsolódik. A dokumentációban külön szerepel a Campuskozpont (Switch 2940) konfigurációja.
1. kérdés
Mi a switch legfontosabb feladata ebben a hálózatban?
Helyes válasz:
A helyi hálózati eszközök összekapcsolása, illetve a hálózati forgalom továbbítása a megfelelő portok és VLAN-ok alapján.
2. kérdés
Mi alapján dönt a switch arról, hogy melyik portra továbbítsa az Ethernet-keretet?
Helyes válasz:
A MAC-cím tábla alapján. A switch megtanulja, hogy egy adott MAC-cím melyik porton található, és ennek alapján továbbítja a keretet.
3. kérdés
Mivel tudja ellenőrizni a switch MAC-cím tábláját?
Helyes válasz: show mac address-table
Ezzel meg tudom nézni, hogy a switch melyik MAC-címet melyik porton tanulta meg.
4. kérdés
Mi történik, ha a switch nem ismeri a cél MAC-címét?
Helyes válasz:
A keretet a megfelelő VLAN-on belül több port felé továbbítja, kivéve azt a portot, amelyen a keret érkezett. Ezt floodingnak nevezzük.
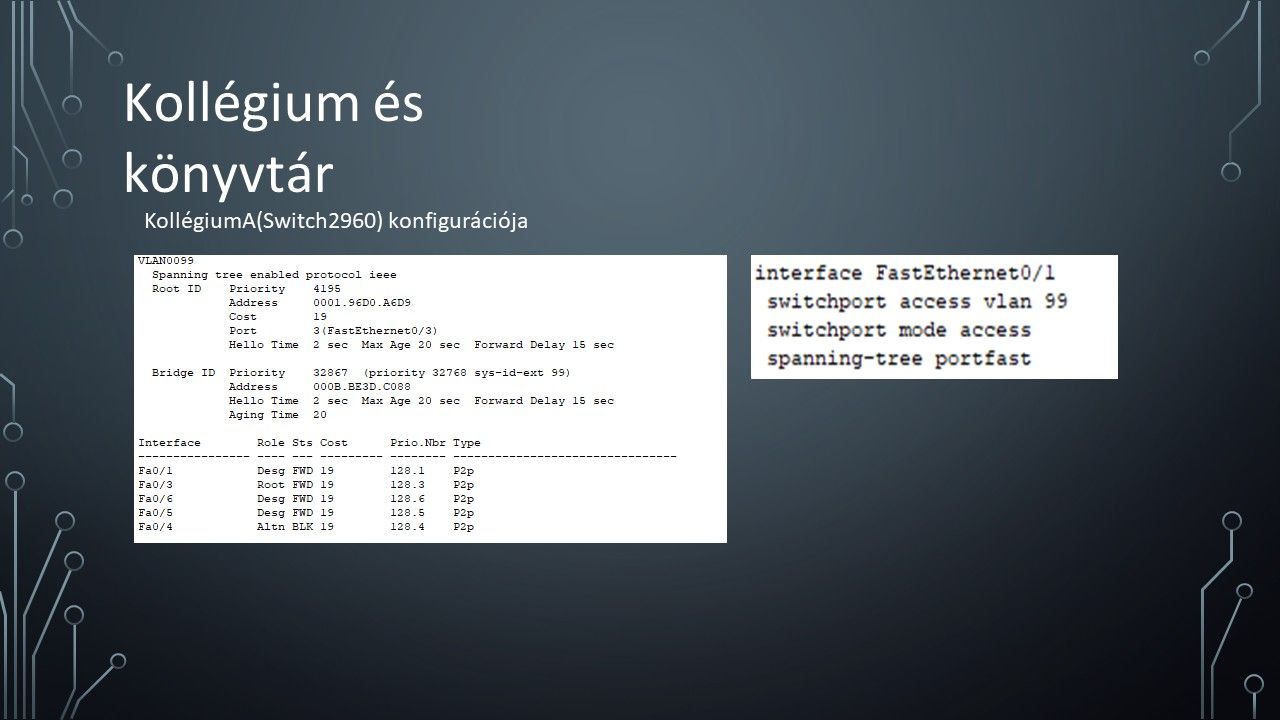
16. DIA – KOLLÉGIUM ÉS KÖNYVTÁR
A PPT szerint ezen a helyszínen egy 2960-as switch kapcsolja össze a hálózati eszközöket, köztük a biztonsági kamerákhoz tartozó PC-t. Több kapcsolat miatt STP működik, és az egyik port blokkolt állapotba kerül a hurok elkerülésére.
1. kérdés
Miért van szükség STP-re ezen a hálózati részen?
Helyes válasz:
Azért, mert több kapcsolat van a hálózati eszközök között, ezért Layer 2 hurok alakulhatna ki. Az STP egy kapcsolatot blokkolt állapotba helyezhet, így megszünteti a hurkot.
2. kérdés
A blokkolt port hibás?
Helyes válasz:
Nem feltétlenül. Az STP szándékosan blokkolhat egy portot azért, hogy megakadályozza a hálózati hurkot. A kapcsolat tartalékként megmaradhat, és egy másik kapcsolat kiesése esetén aktiválódhat.
Ez nagyon tipikus vizsgakérdés.
3. kérdés
Mi történne, ha az STP nem blokkolná a redundáns kapcsolatot?
Helyes válasz:
Layer 2 hurok alakulhatna ki, ami broadcast stormot és MAC-tábla-instabilitást okozhatna.
4. kérdés
Mi a Root Bridge?
Helyes válasz:
Az STP-ben kiválasztott központi referencia-switch, amelyhez képest a többi switch meghatározza a legjobb útvonalát.
5. kérdés
Mi alapján választja ki az STP a Root Bridge-et?
Helyes válasz:
A legalacsonyabb Bridge ID alapján. A Bridge ID a prioritásból és a switch MAC-címéből áll.
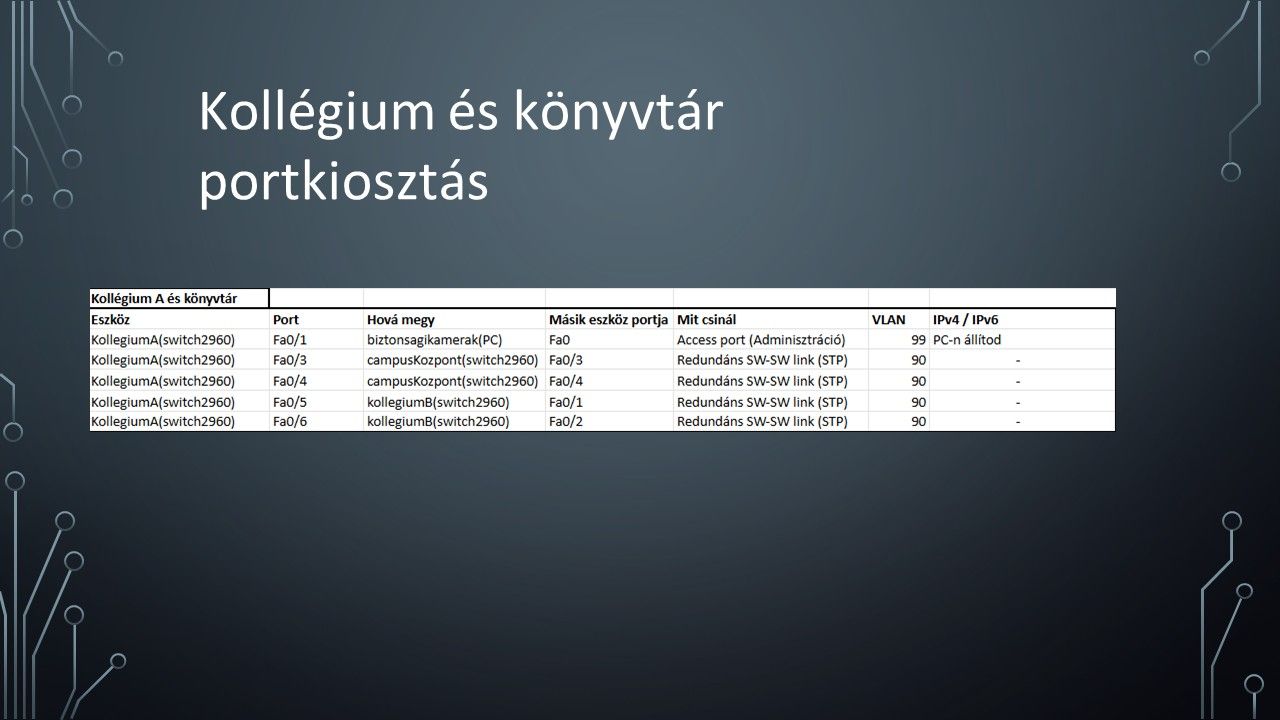
KOLLÉGIUM A SWITCH KONFIGURÁCIÓJA
A dokumentáció külön bemutatja a KollégiumA (Switch 2960) konfigurációját.
1. kérdés
Hogyan ellenőrizné, hogy az STP megfelelően működik-e?
Helyes válasz: show spanning-tree
Ezzel meg tudom nézni az STP állapotát, a Root Bridge-et, illetve azt is, hogy az egyes portok milyen STP-állapotban vannak.
2. kérdés
Mit jelent, ha egy port Blocking állapotban van?
Helyes válasz:
A port nem továbbít normál adatforgalmat, mert az STP így akadályozza meg a Layer 2 hurkot.
3. kérdés
Mi történik, ha az aktív kapcsolat meghibásodik?
Helyes válasz:
Az STP újraszámolhatja a topológiát, és egy korábban blokkolt redundáns kapcsolatot használható állapotba hozhat.
4. kérdés
Hogyan ellenőrizné, hogy egy adott switchport megfelelő VLAN-ban van-e?
Helyes válasz: show vlan brief
Ezzel meg tudom nézni a VLAN-okat és azt, hogy az access portok melyik VLAN-hoz tartoznak.
5. kérdés
Hogyan ellenőrizné a switch portjainak állapotát?
Helyes válasz: show interfaces status
Ezzel gyorsan ellenőrizhető a portok állapota és az alapvető hozzárendelésük.
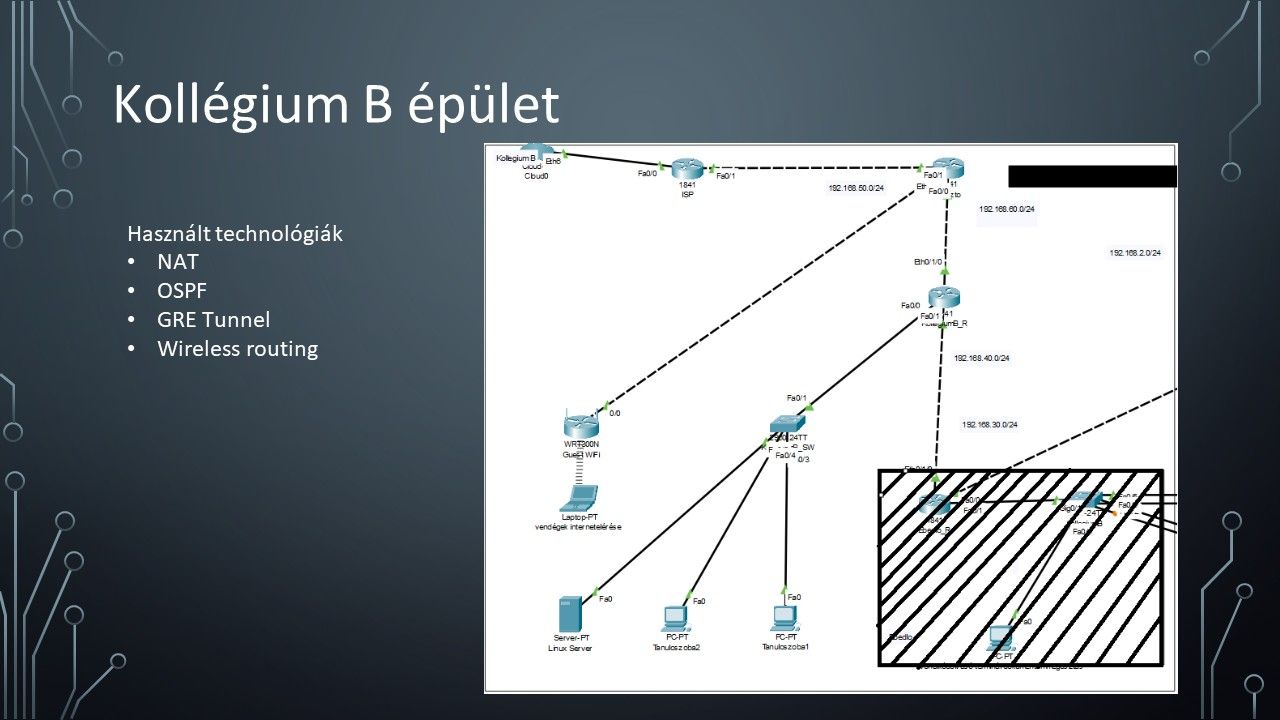
KOLLÉGIUM ÉS KÖNYVTÁR PORTKIOSZTÁS
A PPT itt a Kollégium A és könyvtár hálózati portkiosztását dokumentálja.
1. kérdés
Miért fontos a portkiosztás egy hálózatban?
Helyes válasz:
Mert pontosan megmutatja, hogy az egyes eszközök melyik switchportra csatlakoznak. Ez segíti a konfigurációt és a hibakeresést.
2. kérdés
Ha egy kamera-PC nem éri el a hálózatot, hogyan kezdené a hibakeresést?
Helyes válasz:
Először ellenőrizném a fizikai kapcsolatot és a switchport állapotát. Ezután megnézném, hogy a port megfelelő VLAN-ban van-e, majd ellenőrizném az IP-konfigurációt és a hálózati elérést pinggel.
3. kérdés
Milyen paranccsal ellenőrizné a VLAN-hozzárendelést?
Helyes válasz: show vlan brief
4. kérdés
Milyen paranccsal ellenőrizné a MAC-címeket?
Helyes válasz: show mac address-table
5. kérdés
Miért hasznos a fizikai és logikai dokumentáció együtt?
Helyes válasz:
A fizikai dokumentációból tudom, hogy az eszköz fizikailag hol található és mihez kapcsolódik, a logikai dokumentációból pedig azt, hogy milyen IP-címmel, VLAN-nal és hálózati szereppel rendelkezik.
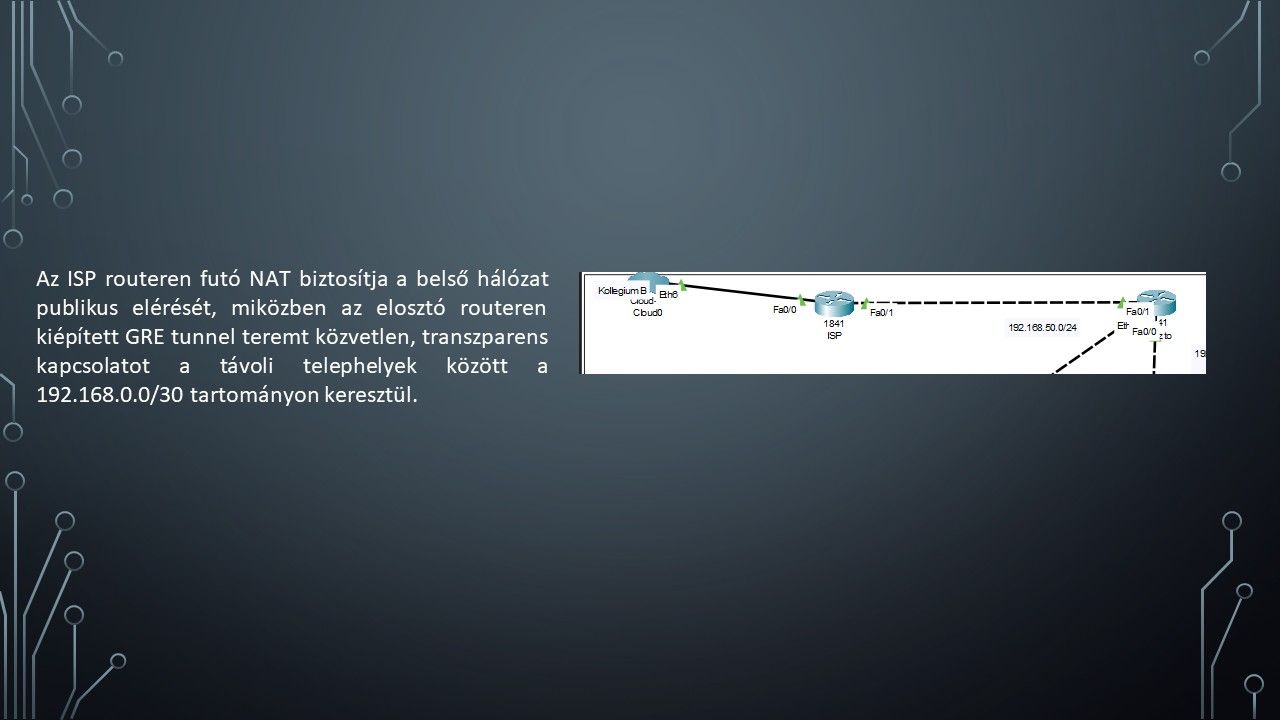
KOLLÉGIUM B ÉPÜLET
Itt kezdődik egy új telephely. A PPT szerint az alkalmazott technológiák:
- NAT
- OSPF
- GRE Tunnel
- Wireless routing.
Ez már nagyon jó kérdésforrás, mert négy külön technológia van egyetlen dián.
1. kérdés
Mire használják itt a NAT-ot?
Helyes válasz:
A belső, privát IP-címek és a külső, publikus címek közötti címfordításra. Így a belső hálózat kliensei a megfelelő NAT-konfiguráció mellett elérhetik az internetet.
A PPT konkrétan azt írja, hogy az ISP routeren futó NAT biztosítja a belső hálózat publikus elérését.
2. kérdés
Mi a különbség a NAT és a PAT között?
Helyes válasz:
A NAT címfordítást végez, a PAT pedig több belső privát IP-címet akár egyetlen publikus IP-cím használatával is képes megkülönböztetni a portszámok segítségével.
3. kérdés
Miért van szükség OSPF-re a Kollégium B-ben?
Helyes válasz:
Az OSPF dinamikusan kezeli az útvonalakat, így a Kollégium B hálózata meg tudja találni a távoli hálózatok felé vezető megfelelő útvonalakat.
4. kérdés
Mi a GRE tunnel szerepe?
Helyes válasz:
A távoli telephelyek között logikai alagutat hoz létre, amelyen keresztül a hálózati forgalom továbbítható.
5. kérdés
Milyen hálózaton keresztül valósul meg a GRE kapcsolat a dokumentáció szerint?
Helyes válasz:
A dokumentáció szerint a GRE tunnel a 192.168.0.0/30 tartományon keresztül valósul meg.
6. kérdés
Miért van szükség vezeték nélküli hálózatra?
Helyes válasz:
A Kollégium B-ben vendég WiFi működik, amely lehetővé teszi a vendégek vezeték nélküli internetelérését.
7. kérdés
A vendég WiFi miért nem kapcsolódhat közvetlenül a belső hálózathoz?
Helyes válasz:
Biztonsági okból célszerű elkülöníteni a vendégek forgalmát a belső hálózattól. Így a vendég eszközei nem férnek hozzá közvetlenül a belső szerverekhez és egyéb kritikus erőforrásokhoz.
Különösen fontos:
Ebből a diából szerintem négy kérdést szinte kötelezően meg kell tanulni:
Mi az OSPF?
Dinamikus útvonalválasztó protokoll, amely automatikusan tanulja és frissíti az útvonalakat.
Mi a GRE?
Egy tunneling technológia, amely logikai alagutat hoz létre két hálózati végpont között.
A GRE titkosít?
Nem. A GRE önmagában nem titkosít.
Mi a NAT?
Privát és publikus IP-címek közötti címfordítás.
Ez a négyes azért fontos, mert ha a vizsgáztató megkérdezi:
„Mutassa be röviden, milyen technológiákat alkalmaztak a Kollégium B-ben!”
akkor a válasz lehet:
„A Kollégium B-ben NAT-ot, OSPF-et, GRE tunnelt és vezeték nélküli hálózatot alkalmaztunk. A NAT a belső és külső címek fordítását végzi, az OSPF a dinamikus útvonalválasztást biztosítja, a GRE a telephelyek közötti logikai alagutat hozza létre, a vezeték nélküli hálózat pedig a vendégek internetelérését biztosítja.”
Ez már egy jó, összefüggő védésválasz, nem csak négy betanult rövidítés egymás után.
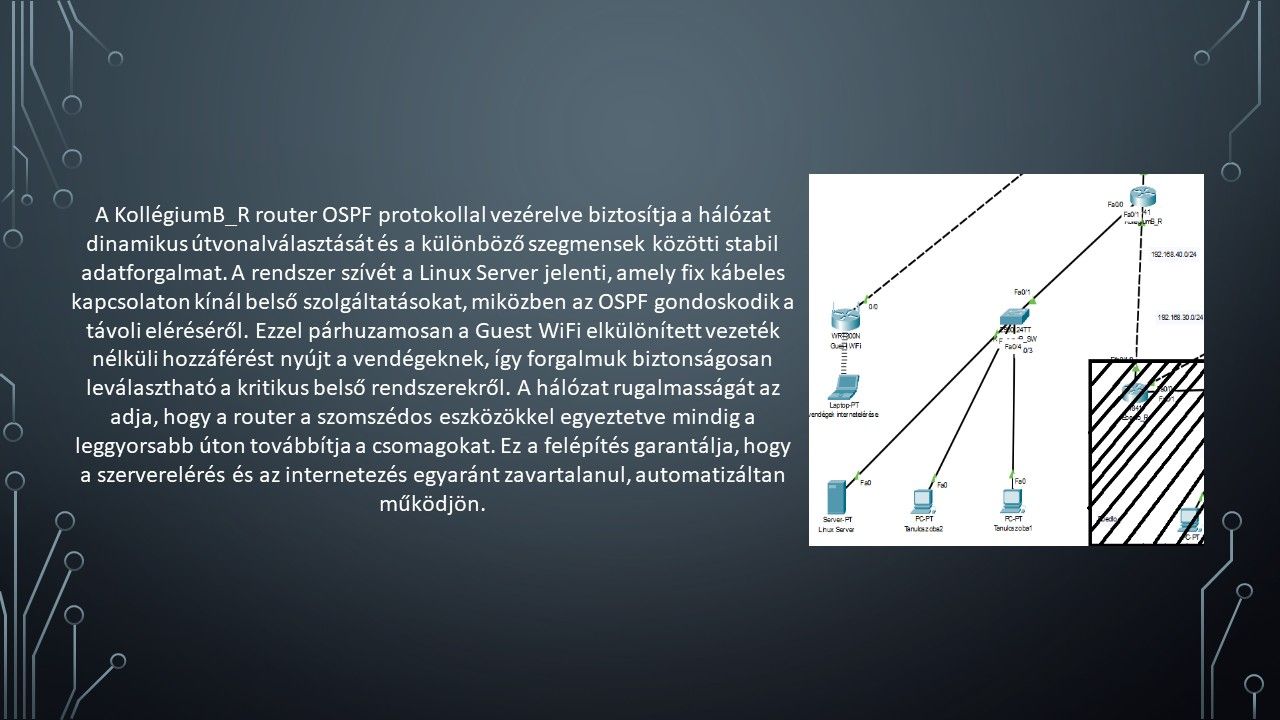
KOLLÉGIUM B HÁLÓZATI ARCHITEKTÚRÁJA
A dokumentáció szerint a Kollégium B-ben az ISP routeren NAT működik, az elosztó routeren GRE tunnel van kialakítva, a kapcsolat pedig a 192.168.0.0/30 hálózatot használja.
1. kérdés
Mi az ISP router szerepe ebben a hálózatban?
Helyes válasz:
Az ISP router biztosítja a kapcsolatot a külső hálózat, illetve az internet felé. A dokumentáció szerint ezen az eszközön működik a NAT is.
2. kérdés
Miért van szükség NAT-ra az ISP routeren?
Helyes válasz:
A belső hálózat privát IP-címeket használhat, ezeket pedig a NAT segítségével lehet a külső hálózat felé használható címmé fordítani.
3. kérdés
Mit jelent a 192.168.0.0/30 hálózat?
Helyes válasz:
A /30-as prefix összesen 4 IP-címet tartalmaz. Ebből egy a hálózati cím, egy a broadcast cím, és két cím használható végpontok számára.
Ha kérik a címeket:
192.168.0.0 a hálózati cím, 192.168.0.1 és 192.168.0.2 a használható hostcímek, 192.168.0.3 pedig a broadcast cím.
4. kérdés
Miért előnyös /30-as hálózatot használni egy pont-pont kapcsolatnál?
Helyes válasz:
Mert egy pont-pont kapcsolatnál csak két használható IP-címre van szükség, ezért a /30-as hálózat megfelelő és nem pazarolunk feleslegesen címeket.
5. kérdés
Hogyan ellenőrizné, hogy működik-e a GRE tunnel?
Helyes válasz:
Megnézném a tunnel interfész állapotát, majd pinggel és útvonal-ellenőrzéssel tesztelném a távoli hálózat elérését.
KOLLÉGIUM B ROUTER / OSPF
A PPT szerint a Kollégium B routerén OSPF működik, amely a dinamikus útvonalválasztást biztosítja. A Linux szerver fix kábeles kapcsolattal rendelkezik, a Guest WiFi pedig elkülönített vezeték nélküli hozzáférést biztosít.
1. kérdés
Miért használnak OSPF-et a Kollégium B routerén?
Helyes válasz:
Azért, hogy a router dinamikusan megismerje a távoli hálózatokat, és automatikusan tudja kezelni az útvonalakat.
2. kérdés
Hogyan ellenőrizné, hogy kialakult-e az OSPF-szomszédság?
Helyes válasz: show ip ospf neighbor
Ezzel meg tudom nézni az OSPF-szomszédokat és azok állapotát.
3. kérdés
Hogyan ellenőrizné, hogy az OSPF által megtanult útvonal bekerült-e a routing táblába?
Helyes válasz: show ip route
A routing táblában az OSPF által megtanult útvonalakat
Ojelöléssel látom.
4. kérdés
Mi történik, ha egy OSPF által használt útvonal kiesik?
Helyes válasz:
Az OSPF újraszámolja a hálózati topológiát, és ha van alternatív útvonal, azt használhatja.
5. kérdés
Miért jobb ilyen környezetben a dinamikus routing a sok statikus útvonalnál?
Helyes válasz:
Mert a hálózat változásaira automatikusan tud reagálni, így nagyobb és több telephelyből álló hálózatnál könnyebb a karbantartása.
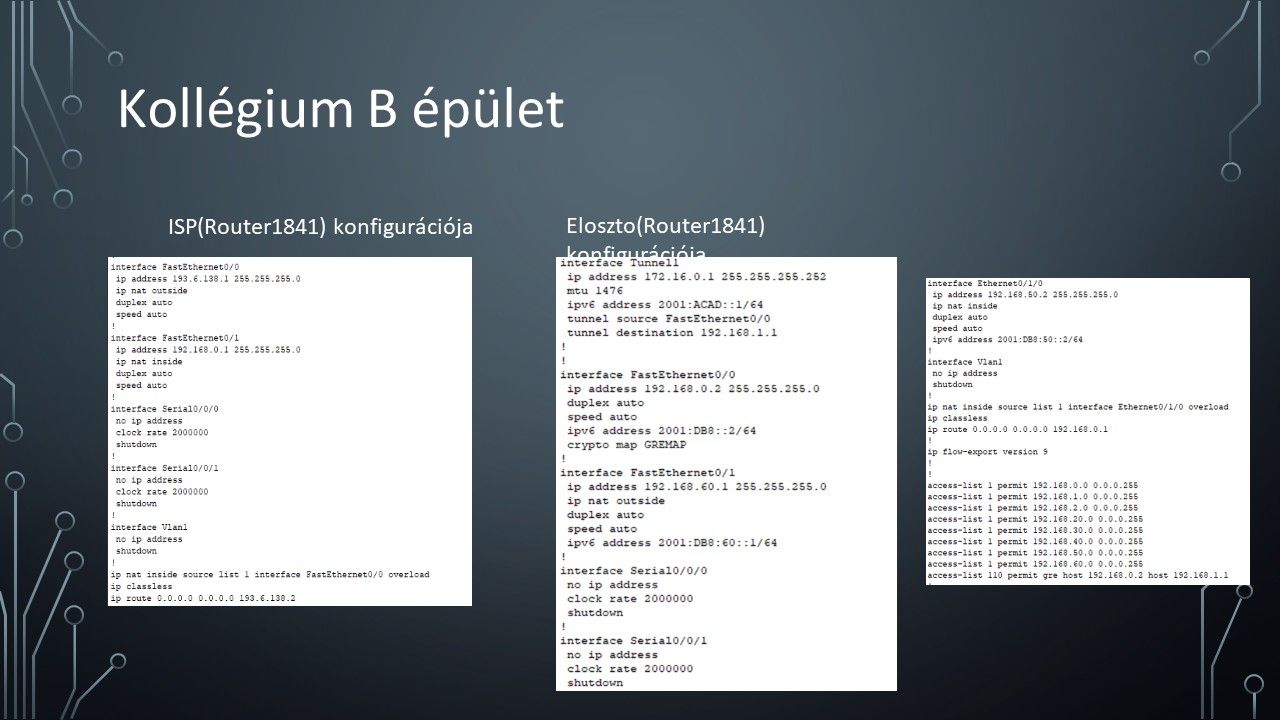
LINUX SERVER
A Kollégium B egyik fontos eleme a Linux Server, amely fix kábeles kapcsolattal csatlakozik a hálózathoz.
1. kérdés
Miért célszerű a szervert fix IP-címmel használni?
Helyes válasz:
Mert a szerver hálózati címe nem változik meg, így a kliensek és a hálózati szolgáltatások mindig ugyanazon a címen tudják elérni.
2. kérdés
Miért nem DHCP-vel kapja a szerver az IP-címét?
Helyes válasz:
Szerver esetén általában kiszámítható, állandó hálózati elérésre van szükség. Ezért célszerű statikus IP-konfigurációt vagy DHCP-foglalást használni.
3. kérdés
Hogyan ellenőrizné Linuxon a szerver IP-címét?
Helyes válasz:
Például az
ip addrparanccsal.
4. kérdés
Hogyan ellenőrizné, hogy a szerver eléri-e az átjáróját?
Helyes válasz: klasszikus ping
Ha erre választ kapok, akkor legalább az alapvető IP-kapcsolat működik a szerver és az átjáró között.
5. kérdés
Hogyan ellenőrizné, hogy a szerver egy távoli hálózatot is elér?
Helyes válasz:
Pinggel ellenőrizném a távoli eszköz IP-címét, majd szükség esetén traceroute-tal megvizsgálnám, milyen útvonalon halad a forgalom.
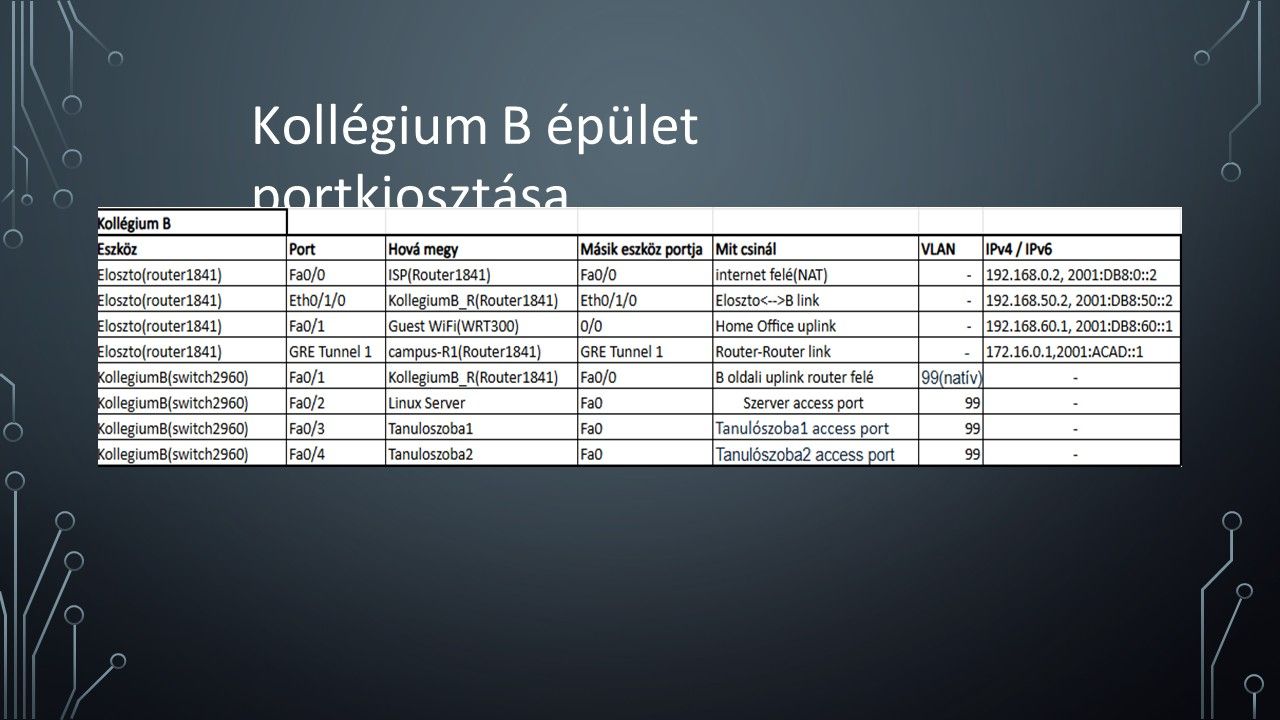
23. DIA – ISP ROUTER ÉS ELOSZTÓ ROUTER KONFIGURÁCIÓJA
A PPT külön mutatja az ISP(Router1841) és az Eloszto(Router1841) konfigurációját.
Itt már nagyon valószínű a konfigurációból való visszakérdezés.
1. kérdés
Miért van két külön router, az ISP és az Elosztó?
Helyes válasz:
A két router külön hálózati szerepet tölt be. Az ISP router a külső hálózati kapcsolatot és a NAT-ot kezeli, míg az Elosztó a belső hálózati és a telephelyek közötti forgalom irányításában vesz részt.
2. kérdés
Melyik eszközön működik a NAT?
Helyes válasz:
A dokumentáció szerint az ISP routeren.
3. kérdés
Mit jelent a NAT inside és NAT outside?
Helyes válasz:
Az
insideoldal a belső, privát hálózat felőli oldal, azoutsidepedig a külső hálózat felőli oldal. A router ezek között végzi a címfordítást.
4. kérdés
Mire szolgálhat egy NAT ACL?
Helyes válasz:
Megadhatja, hogy mely belső forráscímek forgalmát kell NAT-olni.
5. kérdés
Hogyan ellenőrizné a NAT működését?
Helyes válasz: show ip nat translations
Ez megmutatja az aktuális NAT-fordításokat.
6. kérdés
Hogyan ellenőrizné a NAT statisztikáit?
Helyes válasz: show ip nat statistics
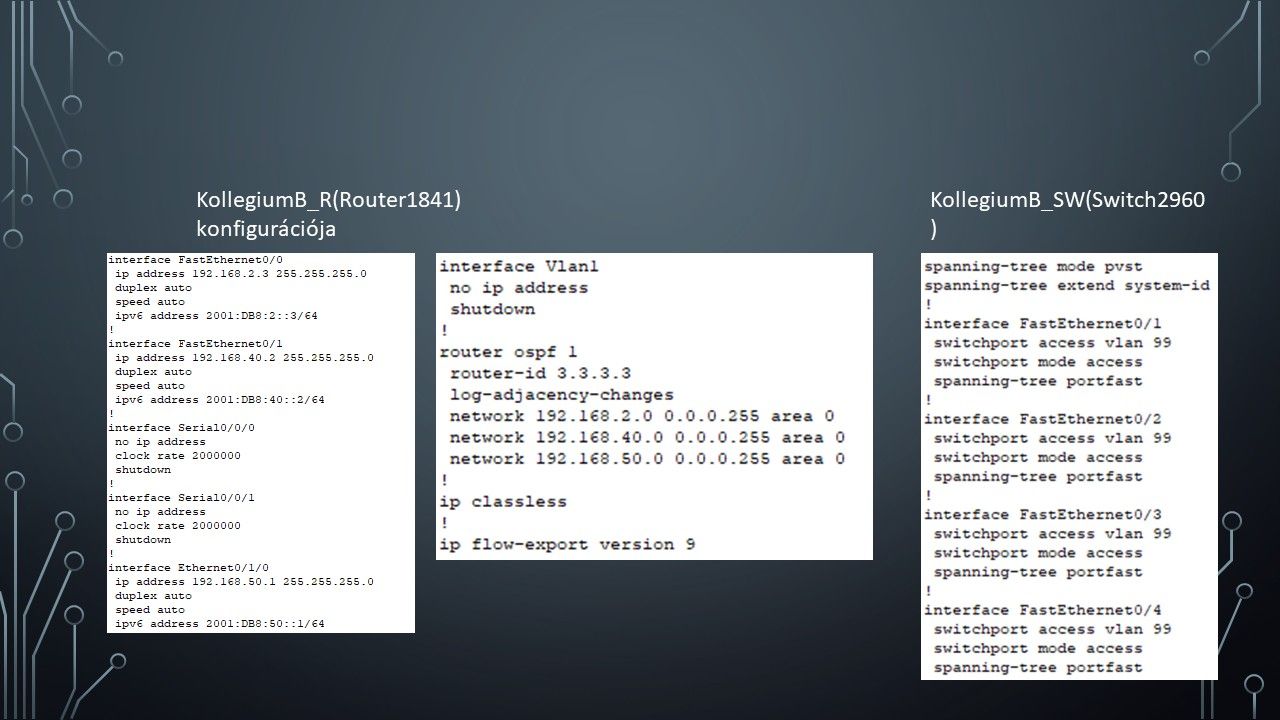
KOLLÉGIUM B PORTKIOSZTÁSA
A PPT külön dokumentálja a Kollégium B portkiosztását.
1. kérdés
Miért kell dokumentálni, hogy melyik eszköz melyik portra csatlakozik?
Helyes válasz:
Hibakereséskor gyorsan megállapítható, hogy egy adott eszköz melyik porton keresztül kapcsolódik, és milyen konfigurációt kell ellenőrizni.
2. kérdés
Ha a Linux szerver nem érhető el, milyen sorrendben kezdené a hibakeresést?
Helyes válasz:
Először ellenőrizném a fizikai kapcsolatot és a switchportot. Ezután ellenőrizném a szerver IP-konfigurációját, az alapértelmezett átjárót, majd pinggel tesztelném a kapcsolatot. Ha a helyi kapcsolat működik, akkor a routingot és a távoli hálózatok elérését vizsgálnám.
3. kérdés
Milyen paranccsal nézné meg a switchport állapotát?
Helyes válasz: show interfaces status
4. kérdés
Milyen paranccsal nézné meg, hogy a switch megtanulta-e a szerver MAC-címét?
Helyes válasz: show mac address-table
5. kérdés
Ha a szerver MAC-címe megjelenik a switch MAC-táblájában, mit tudunk ebből?
Helyes válasz:
Azt, hogy a switch Layer 2 szinten megtanulta a szerver MAC-címét és tudja, melyik porton található. Ez még nem bizonyítja, hogy az IP-szintű kommunikáció is működik.
Ez utóbbi válasz különösen jó, mert nem keveri össze a Layer 2 és Layer 3 hibákat.
A 20–24. diákból ezt a 10 dolgot tudjátok biztosan:
1. /30
4 cím, ebből 2 használható hostcím.
2. NAT
Privát és külső címek közötti fordítás.
3. show ip nat translations
NAT-fordítások megtekintése.
4. OSPF
Dinamikus útvonalválasztás.
5. show ip ospf neighbor
OSPF-szomszédság ellenőrzése.
6. show ip route
Routing tábla ellenőrzése.
7. GRE
Logikai tunnel, nem titkosítás.
8. Linux szerver
Fix, kiszámítható hálózati elérés.
9. Guest WiFi
Vendégforgalom elkülönítése a belső hálózattól.
10. Hibakeresés
Fizikai kapcsolat → port → VLAN → IP → gateway → routing → távoli elérés.
Ennyi lenne a vizsgaremek védésének várható kérdései, de vannak tipikusan "mentő kérdések":
„A PC nem éri el a szervert. Mit ellenőriz?”
Erre legyen egy stabil sorrend:
1. Fizikai kapcsolat
↓
2. Switchport állapota
↓
3. VLAN
↓
4. IP-cím / maszk
↓
5. Default gateway
↓
6. Ping helyi hálózaton
↓
7. Routing tábla
↓
8. OSPF / GRE
↓
9. NAT / tűzfal, ha külső hálózatról van szó
Másik ilyen:
Layer 2 vs. Layer 3
Layer 2:
- MAC-cím
- switch
- VLAN
- STP
- Ethernet
Layer 3:
- IP-cím
- router
- routing
- OSPF
- NAT
- GRE
Tipikus kérdés:
„Mi a különbség a switch és a router működése között?”
Válasz:
A switch elsősorban MAC-címek alapján továbbít Ethernet-kereteket a helyi hálózaton, a router pedig IP-címek alapján továbbít csomagokat különböző hálózatok között.
OSPF-ből:
Ne csak azt tudjátok, hogy „dinamikus routing”.
Kérdezhetik:
Mi alapján választ útvonalat az OSPF?
A költség, vagyis a cost alapján választja ki a legjobb útvonalat.
Hogyan lesz két router OSPF-szomszéd?
OSPF-kommunikációt kell folytatniuk, és a szükséges konfigurációs paramétereknek egyezniük kell.
Mivel ellenőrzöm? show ip ospf neighbor
Hol látom az OSPF által megtanult útvonalat? show ip route és az útvonal előtt az O jelölést.
GRE-ből ezt a három mondatot tudjatok:
A GRE egy tunneling protokoll.
Logikai alagutat hoz létre két végpont között.
A GRE önmagában nem titkosítja a forgalmat.
NAT-ból legyen meg a három alapfogalom
Inside Local
A belső hálózatban használt privát cím.
Inside Global
A belső eszköz külső hálózat felől reprezentált címe.
És:
NAT ≠ PAT.
PAT-nál több belső kliens is használhat egy publikus IP-címet, a kapcsolatokat a portszámok alapján különbözteti meg.
STP-ből a „miért blokkol?” kérdésre készüljetek
Vizsgáztató:
„Miért jó, ha egy port blokkolva van?”
Tanuló:
„Mert redundáns kapcsolat esetén az STP ezzel akadályozza meg a Layer 2 hurkot. A kapcsolat tartalék útvonalként továbbra is rendelkezésre állhat.”
Ez sokkal jobb válasz, mint:
„Mert az STP blokkolja.”
Az utóbbi technikailag igaz, csak körülbelül annyi információt tartalmaz, mint az, hogy „a számítógép azért nem működik, mert nem működik”.
A hálózat biztonságából
A PPT alapján az Oktatási Központban az ASA 5506-X, a Kollégium B-ben pedig a Guest WiFi elkülönítése fontos elem.
Kérdés:
Miért nem engedjük a vendég WiFi-ről a belső hálózat elérését?
Válasz:
Biztonsági okból. A vendégek eszközei nem megbízható hálózati végpontok, ezért csak a szükséges szolgáltatást, például az internetelérést kell biztosítani számukra, a belső erőforrásokat pedig el kell különíteni.
A szerverekből ne csak a hardvert tudjátok
A Windows Server dián konkrétan szerepel a Windows Server 2019, valamint a hardveres erőforrások.
Kérdezhetik:
Miért kell DNS?
Miért kell DHCP?
Mi az Active Directory?
Miért jobb központilag kezelni a felhasználókat?
Miért kell a szervernek állandóan elérhetőnek lennie?
Ezekből legalább egy-egy 2 mondatos válasz legyen meg.